Entra ID absichern / ITSM-Tools für jeden Bedarf / Kubernetes deklarativ verwalten / DevOps im KI-Zeitalter / Legacy-Migration: Vom Mainframe in die Cloud / Lokale LLM-Inferenz schützen
 |
|
|
| Entra ID absichern +++ ITSM-Tools für jeden Bedarf +++ Kubernetes deklarativ verwalten +++ DevOps im KI-Zeitalter +++ Legacy-Migration: Vom Mainframe in die Cloud +++ Lokale LLM-Inferenz schützen | | | |
|
|
|
Liebe Leserin, lieber Leser,
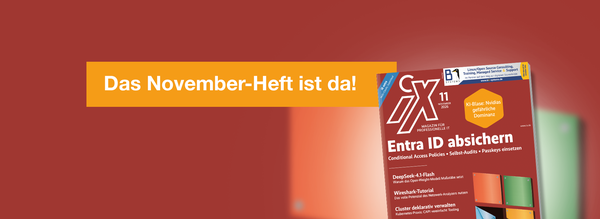
Microsofts Entra ID ist weltweit das meistgenutzte Produkt für Identitäts- und Zugriffsmanagement. Um die Identitäten gut abzusichern und der Welt kein offenes Scheunentor zu bieten, hat sich die Methode der Selbstaudits bewährt. Lukas Petzi, einer unserer Titelautoren, erklärt im Interview, was in die Bestandsaufnahme gehört und welche Prüfstandards dabei wirklich helfen. Einen Überblick aller Themen des neuen Hefts finden Sie im Inhaltsverzeichnis der iX 11/2026. | | | |
|
|
|
|
|
Entra ID: Mehr Transparenz mit Selbstaudit | | | |
Lukas Petzi ist als Consultant für Cybersecurity und Incident Response bei der Corporate Trust GmbH auf die digitale Forensik und die Bearbeitung von IT-Sicherheitsvorfällen spezialisiert.
Axel: Was macht Entra ID so anfällig für schwer erkennbare Fehlkonfigurationen und wie können Selbstaudits Abhilfe schaffen?
Lukas: Entra ID ist kein einfaches Benutzerverzeichnis, sondern ein vernetztes System aus menschlichen und technischen Identitäten, Rollen, Gruppen, Anwendungen, Dienstprinzipalen und Richtlinien. Kritische Risiken entstehen deshalb nicht nur aus offensichtlichen Fehlkonfigurationen oder Überberechtigungen, sondern auch durch das Zusammenspiel mehrerer unauffälliger Berechtigungen. So kann ein Benutzer oder Dienstprinzipal ohne administrative Verzeichnisrolle eine hochprivilegierte Anwendung kontrollieren und dadurch deren Anmeldeinformationen oder Konfiguration beeinflussen. Selbstaudits machen solche effektiven Berechtigungen, Ausnahmen und Eskalationspfade sichtbar.
Axel: Wer bislang noch kein Entra-ID-Selbstaudit durchgeführt hat: Mit welchen drei Fragen sollte die erste Bestandsaufnahme beginnen?
Lukas: Die erste Frage sollte sein: Wer oder was besitzt privilegierten Zugriff? Dazu zählen Administratoren, privilegierte Gruppen, Anwendungen, Dienstprinzipale, Managed Identities sowie aktive und über PIM aktivierbare Rollen. Darauf folgt: Welche Schutzmechanismen greifen tatsächlich? Zu prüfen ist insbesondere, ob MFA und Conditional Access wirksam greifen, Notfallkonten abgesichert sind und veraltete Authentifizierungsverfahren oder Ausnahmen bestehen. Und dann ist zu klären: Welche indirekten Beziehungen können Kontrolle über den Mandanten ermöglichen? Relevant sind weitreichende Graph-Berechtigungen, Administratorzustimmungen, Eigentümerschaften über Unternehmensanwendungen sowie nicht mehr benötigte, unzureichend geschützte oder unangemessen lange gültige Anmeldeinformationen.
Axel: Wie weit kommt man beim Audit mit Microsofts Bordmitteln und wo liegen ihre Grenzen?
Lukas: Für eine erste Bestandsaufnahme kommt man mit dem Identity Secure Score und Microsoft Secure Score relativ weit. Sie zeigen offensichtliche Schwachstellen und priorisierte Härtungsempfehlungen. Transitive Berechtigungen, hybride Abhängigkeiten und vollständige Angriffspfade werden in den Score-Ansichten nicht systematisch als zusammenhängendes Risikomodell dargestellt. Microsoft weist selbst darauf hin, dass nicht jede Empfehlung für jede Umgebung geeignet ist und Sicherheit gegen Nutzbarkeit und Betriebsanforderungen abgewogen werden muss.
|
| | | |
|
|
|
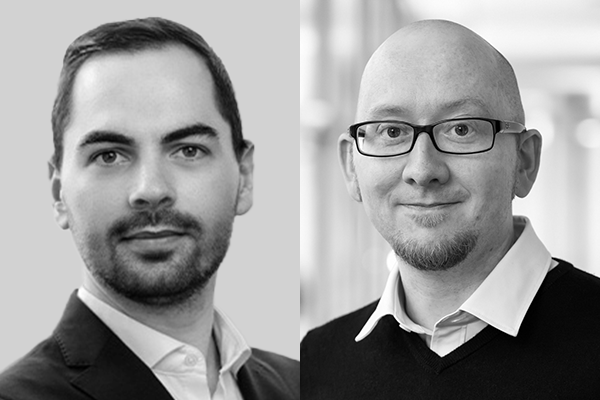
| Lukas Petzi (links) im Gespräch mit iX-Redakteur Axel Kannenberg | | | |
Axel: Welche Standards helfen besonders gut bei der Aufgabe?
Lukas: Besonders hilfreich sind die CISA-SCuBA-Baselines und der CIS Microsoft 365 Foundations Benchmark. SCuBA übersetzt typische Bedrohungen in konkrete, cloudnahe Konfigurationsanforderungen. Der CIS Benchmark bietet einen konsensbasierten, klar strukturierten Prüfmaßstab und erleichtert die nachvollziehbare Dokumentation. Beide ergänzen sich, ersetzen aber nicht die individuelle Risikobewertung. In hybriden Umgebungen müssen zusätzlich das lokale Active Directory, Synchronisationsdienste und föderierte Anmeldeverfahren betrachtet werden.
Axel: Sie plädieren für regelmäßige, möglichst automatisierte Prüfungen. Welche Veränderungen im laufenden Betrieb machen eine einmalige Prüfung so schnell überholt?
Lukas: Entra ID verändert sich laufend: Rollen und Gruppenmitgliedschaften werden angepasst, Anwendungen und Dienstprinzipale angelegt, Zustimmungen erteilt, Anmeldeinformationen erneuert und Conditional-Access- oder PIM-Richtlinien geändert. Hinzu kommen organisatorische Wechsel, verwaiste Anwendungen und temporäre Ausnahmen, die dauerhaft bestehen bleiben. Ein klassisches Beispiel ist ein Mitarbeiter, der aufgrund technischer Probleme mit seinem Smartphone die Zwei-Faktor-Authentifizierung nicht nutzen kann und deshalb vorübergehend von bestimmten Anforderungen ausgenommen wird, um weiterhin dringende E-Mails versenden zu können. Im Fokus steht dann meist die Behebung des technischen Problems, während die spätere Rücknahme der Ausnahme im Tagesgeschäft leicht übersehen wird. Eine einmalige Prüfung ist daher nur eine Momentaufnahme. Regelmäßige, möglichst automatisierte Kontrollen zeigen dagegen, was sich seit dem letzten Lauf verändert hat, und machen Konfigurationsdrift oder neue privilegierte Pfade frühzeitig sichtbar.
|
| | | |
|
|
|
|
|
|
|
Im Heft geschmökert: Empfehlungen der iX-Redaktion | | | |
| Philipp Steevens | Redakteur iX | | | |
|
| Open-Weight-Modelle holen immer weiter zu den Frontier-Modellen der großen US-Anbieter auf und ihre meist chinesischen Entwickler zeigen regelmäßig neue Durchbrüche bei Architektur und Effizienz der großen Sprachmodelle. Jüngst wieder DeepSeek mit DeepSeek-V4.1-Flash. Unser Autor Christian Winkler erklärt, wie das Modell Encoder- und Decoder-Architektur verbindet, welche Kniffe noch in dem Modell stecken und warum DeepSeek damit mal wieder Preisdruck auf den Markt ausübt. | | | |
|---|
| | | |
|
|
|
| Tilman Wittenhorst | Redakteur iX | | | |
|
| Im hektischen Alltag von Netzwerkadministratoren wird Wireshark oft nur oberflächlich genutzt. Man scrollt durch endlose Paketlisten und setzt höchstens einen einfachen Standardfilter. Dabei kann das Capture-Tool Zeit sparen und selbst knifflige Netzprobleme aufspüren. Wer die Filtersyntax versteht, Profile für wiederkehrende Aufgaben erstellt und die Werkzeuge auf der Kommandozeile einsetzt, arbeitet spürbar effizienter. Der erste Teil des Tutorials erklärt, wie man das Potenzial ausschöpft. | | | |
|---|
| | | |
|
|
|
|
|
Konferenz-Tipp: Admin-Konferenz S2N in Berlin | | | |
Am 3. und 4. November ist es wieder so weit: Admins, Systemarchitekten, RZ-Leiter und alle, die den IT-Betrieb am Laufen halten, treffen sich zur S2N, der jährlichen Konferenz zu Storage, Server und Network. Diesmal findet sie im Estrel Congress Center in Berlin statt.
Auf die Teilnehmer wartet ein dicht gepacktes Konferenzprogramm mit vier parallelen Tracks an zwei Tagen – ohne Scheu vor zu viel technischem Tiefgang. Raum für fachlichen Austausch und Networking bietet unter anderem die Abendveranstaltung. Schwerpunktmäßig geht es 2026 darum, wie sich KI-Betrieb unter eigener Kontrolle und souveräne Infrastrukturen wirklich umsetzen lassen, den Umgang mit der Hardwareknappheit und um Management und Observability in modernen RZ-Netzen.
Für Schnellentschlossene gibt es noch Rest-Tickets.
|
| | | |
|
|
|
Weitere Themen in der iX 11/2026 | | | |
Außerdem zeigen wir in der neuen iX, wie das CLI-Tool OpenWiki zum Gedächtnis für Coding-Agenten wird, klären über das KI-Sicherheitsrisiko der indirekten Prompt Injection auf, und schauen darauf, was Custom Agents in Visual Studio und VS Code leisten. Alle Themen finden Sie im Inhaltsverzeichnis der iX 11/2026.
Haben Sie Anregungen zum Newsletter oder zum Heft allgemein? Schreiben Sie mir unter axk@ix.de! Ich wünsche Ihnen einen November, in dem Sie jede Selbstprüfung mit Bravour bestehen, Ihr | | | |
|
|
|
|
|
|
Neugierig geworden? Sie erhalten die iX 11/2026 ab dem 22. Oktober im heise Shop und ab dem 23. Oktober am Kiosk:
|
| | | |
|
|
|
|
|
|
Impressum
Heise Medien GmbH & Co. KG, Karl-Wiechert-Allee 10, 30625 Hannover
Registergericht Hannover HRA 26709, Persönlich haftende Gesellschafterin:
Heise Medien Geschäftsführung GmbH, Registergericht Hannover HRB 60405
Geschäftsführer: Ansgar Heise, Beate Gerold
Telefon: +49 (0)511 5352 - 0
E-Mail: Infoservice@heise.de
Sie sind unter folgender Adresse eingetragen: unknown@unknown.invalid - .
Hier können Sie sich von künftigen Zusendungen dieses Newsletters abmelden.
Kontakt | Impressum | Datenschutz | | | | | | |